

「特定のツールしか扱えないままで、本当に市場価値を高めていけるのだろうか」と危機感を抱くSOCアナリストは少なくありません。
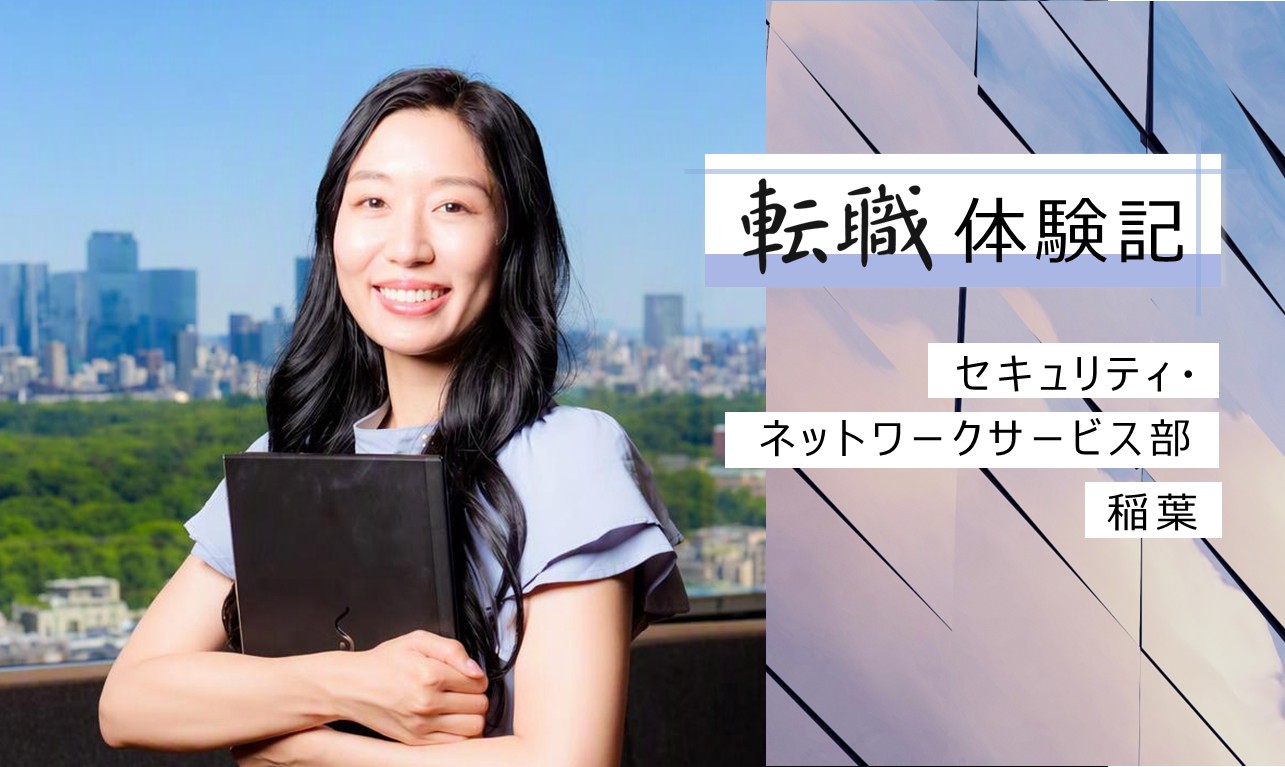
IT業界の事務職からエンジニアへ転身し、SESでのSOC業務を経てSHIFTへ入社した稲葉。
彼女は入社後、マルチベンダーの多様なログを紐解き、“攻撃者の心理(攻撃のストーリー)”を見抜く分析力を手に入れたといいます。
その背景にあるのは、特定のツールに縛られない自由な環境、「思考プロセスまで問い立てる育成文化」。
稲葉が入社半年でL1アナリストとして独り立ちを果たし、普遍的な成長土台を手に入れるまでの軌跡と、SHIFTだから広がるキャリアの可能性に迫ります。
-
セキュリティ・ネットワークサービス部 稲葉
IT業界の事務職を経てエンジニアへ転身。派遣エンジニアとしてSOC業務に携わるなか、特定製品への依存やスキルの頭打ち感に課題を抱き、マルチベンダーな分析環境を求めてSHIFTへ入社。先輩との「思考の答え合わせ」を通じ、入社半年でL1アナリストとして独り立ちを果たした。現在は多様なマルチベンダーログの分析や構築を担いつつ、L2昇格や語学を活かしたグローバル貢献を目指している。

目次
特定製品の枠を超えたい。募る成長への想い
――稲葉さんは元々、IT業界の事務職からエンジニアを目指されたと聞きました。まずはセキュリティの世界に関心をもったきっかけから教えていただけますか?
稲葉:事務職としてトラブル対応の橋渡しなどをしていたとき、自らの手で問題を直接解決していくエンジニアの方々を間近でみて、「指示を受けるだけでなく、自力で問題を解決できる技術者になりたい」と思ったのが最初のきっかけです。
その後、SESの派遣エンジニアとして最初にアサインされたのがSOCの現場でした。
当時はセキュリティ知識ゼロからのスタートでしたが、ログをたどって原因を突き止め、脅威からシステムを守る分析の奥深さに魅了され、「この業界で腰を据えて活躍したい」と決意しました。
――分析の面白さに目覚めた一方で、当時はもどかしさや課題感も抱えていたそうですね。
稲葉:はい。「こう改善すればもっとスムーズに運用できるのに」と気づいても、運用の役割範囲や制約があって、実際のルールや仕組みに直接反映させられないもどかしさがありました。
何より大きかったのが、特定のベンダー製品に限定された環境への焦りです。限られた運用ルールや製品の範囲内だけではアナリストとしてのスキルの頭打ち感があり、「特定のツールしか扱えないままで、本当に市場価値を高めていけるのだろうか」という危機感を抱いていました。
未知数だった“ソリューションフリー”の環境へ
――そこから転職活動をはじめられたわけですが、元々SHIFTに対してはどんな印象をもっていましたか?
稲葉:電車の看板広告などでよく目にしていて、急成長している企業というイメージでした。
ただ、当時は自分のIT歴もまだ浅かったため、「いまの自分にとってはハードルが高いな」と距離を感じていましたね。
――遠い存在だと感じていたSHIFTに応募してみようと決意されたのはなぜでしょう?
稲葉:SHIFTがSOCの立ち上げを進めていて、ソリューションフリーで幅広い製品やログに触れられる環境があると聞いてカジュアル面談を受けてみたんです。
そこで人事担当者の方がすごく親身になってくださり、実務経験が浅い状態からでもスキルアップできる環境や標準化の仕組みを教えていただき、「自分も挑戦できるかもしれない」と背中を押されました。
――心理的なハードルが下がって、応募されたんですね。その後、入社の決め手となったのは?
稲葉:決定打は、いまの上長との面接です。質問された内容に自分が知らない単語が多く含まれていたのですが、それがショックというよりも、「同じ職種なのにこんなに知らない世界があるんだ!ここなら自分の伸びしろと挑戦の余地が無限にある」とワクワクしたんです。
ここでセキュリティの知見を徹底的に広げたいと思い、入社を決めました。
思考プロセスの問い立てが、分析力を鍛える
――入社後、前職で感じていた「自分の意見を運用の仕組みに反映させづらい」という課題は解消されましたか?
稲葉:そうですね。入社3〜4ヶ月目のころ、チームから提案を受けたことをきっかけに、インシデントレスポンスに関する手順をまとめたマニュアル(プレイブック)の作成に携わり、自分が培ってきた知見やアイデアを形にすることができました。
思っている以上に現場の意見を汲み取って反映してくれる、とても風通しのよい環境だと実感しています。
――入社半年でL1アナリストとして独り立ちされたと伺いました。それほど短期間で着実に立ち上がれた理由は何だったのでしょうか?
稲葉:単に作業手順を教わるのではなく、先輩方が「思考のプロセスまで答え合わせをしてくれたこと」が一番の要因です。
分析結果を報告した際に、「なぜリスクがないと判断したのか」「別角度からのリスクはないか」と問いかけてくださるんです。
多角的な視点をその場でフィードバックしてもらえるので、失敗を恐れずに自分の考えをぶつけながら成長できました。
――思考プロセスを大切にする部の文化があるのですね。幅広い製品に触れるなかで、分析力にも変化はありましたか?
稲葉:大きく変わりました!SIEMやUTM、XDRなどマルチベンダーの多角的ログに触れることで、特定のツールに頼らず「なぜ起きたのか」という本質を見定められるようになりました。
攻撃者の心理やプロセスを推察し、パズルを解き明かすように「攻撃者のストーリー」を可視化していく分析の面白さを日々感じています。
――セキュリティ領域は、技術の移り変わりが激しいと思います。日常的なスキルアップや最新動向のキャッチアップはどのように行っているのですか?
稲葉:チームや部内のチャット文化がすごく大きいです!部全体のチャンネルでは、メンバーやスキルの高い先輩たちが「こんな新しいセキュリティニュースがあった」「新しい脅威情報が出ているから気をつけよう」と、日常的に最新情報をどんどんシェアしてくれるんです。
情報変化のはやい業界ですが、自分一人では拾いきれない情報もチーム全体のアンテナでキャッチアップできるので、つねに知識をアップデートしつづけられる心強い環境だと実感しています。
――SOCの枠を超えた、プロジェクト外への挑戦や将来のキャリアの広がりについても教えてください。
稲葉:SHIFTの魅力は、セキュリティ領域を網羅する幅広い事業基盤があることです。
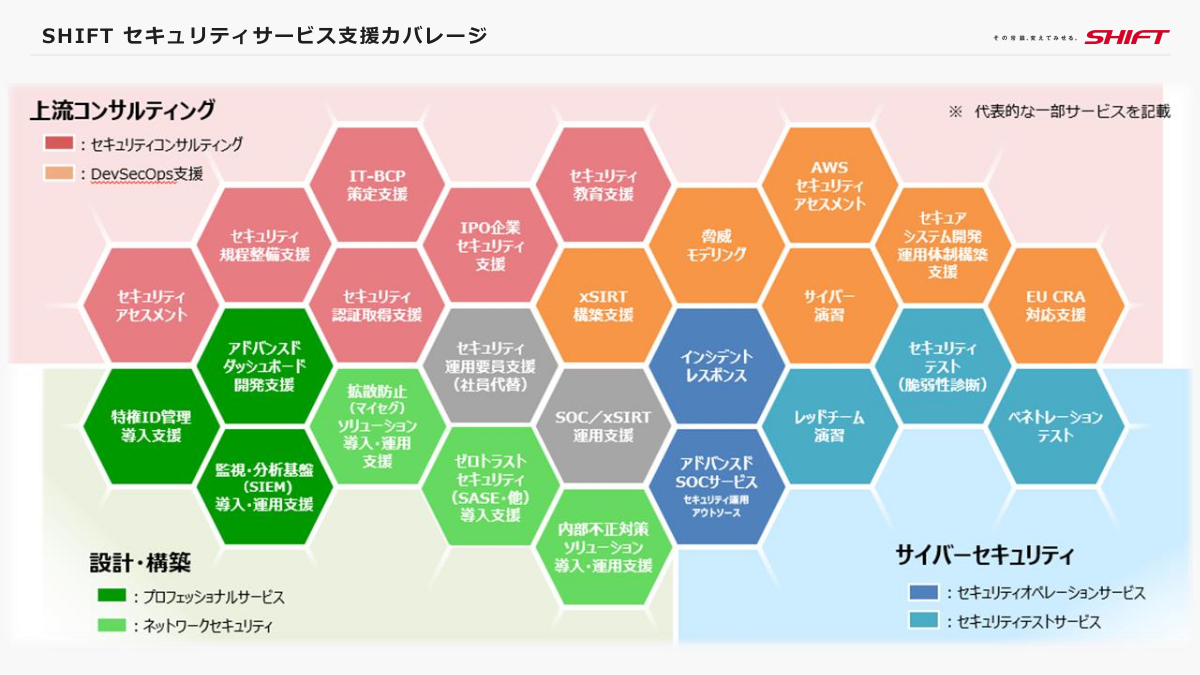
SOCでマルチベンダーのログに触れて本質的な分析力を身につければ、そこを起点としてSIEMやゼロトラストの設計・構築、有事に対応するインシデントレスポンス(IR)、さらには上流工程コンサルティングへと、自分の志向にあわせてキャリアを広げていくことができます。
実際に部内には、「SOC業務だけでなく開発やコーディングにも挑戦したい」と上長に相談し、ダッシュボード開発などのプロジェクトを任されたメンバーもいます。
「やりたい」と手を挙げた人の意思を尊重し、枠に囚われずに多様な機会を提供してくれるカルチャーがあるからこそ、自分の意欲次第で市場価値を高めつづけられると感じています。
成長土台×基礎知識でキャリアは広がる
――稲葉さんが今後目指していきたいエンジニア像や、キャリアの目標について教えてください。
稲葉:まずはSOCのアナリストとして5年以内にL2へステップアップし、チームを牽引する存在になりたいです。
また、語学力を活かして海外からの最新脅威情報をいちはやく読み解き、グローバルな案件や海外ベンダーとのコミュニケーションでも貢献していきたいと考えています。
――その目標に向けて、いま特に力を入れて強化しているスキルはありますか?
稲葉:ネットワークとセキュリティの「基礎知識の深掘り」です。AIがどんなに進化しても、最後の砦としてログやアラートの発生理由を正しく見定め、最終判断を下すのは人間です。
基礎知識を愚直に磨いてこそ、お客様にも説得力をもって真因を説明できますし、安心して任せてもらえるエンジニアになれると思っています。
――最後に、SHIFTへの応募を迷っている読者へメッセージをお願いします!
稲葉:私自身、IT業界に入って2年目になりますが、主体性をもって学びたいという意思さえあれば、確実に成長し、市場価値を高めていける環境です。
SHIFTにはソリューションフリーな環境と、成長を後押ししてくれる最高のチームがありますので、ぜひ一歩踏み出して飛び込んでみてほしいですね!
(※本記事の内容および取材対象者の所属は、取材当時のものです)